1.4萬IP編織的“幽靈軍團” Fast Flux僵尸網絡的技術演進與防御之道
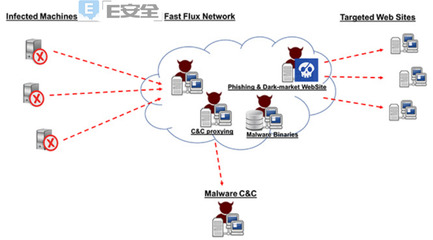
網絡安全領域披露了一個由超過1.4萬個IP地址組成的Fast Flux僵尸網絡,其規模之大、隱匿性之強,再次將這種“域名高速跳變”技術推至聚光燈下。從網絡科技的技術開發視角出發,Fast Flux不僅是惡意攻擊者手中的利器,更是一場關于DNS、代理網絡與自動化控制的深度技術博弈。\n\n### Fast Flux:讓追蹤者迷失的“千面域名”\n\nFast Flux的核心思想,是讓同一個惡意域名在極短時間內解析到大量不同的IP地址——每個IP可能只存活幾分鐘,之后便被替換為新一批節點。被攻陷的主機(肉雞)充當了流量代理,用戶請求就像擊鼓傳花般在這些節點間跳躍,最終才能觸達隱藏在幕后的指揮控制服務器。其典型實現有兩種:\n- 單層Fast Flux:僅A記錄快速輪換。\n- 雙層Fast Flux:A記錄與NS記錄同步輪換,甚至結合Tor等匿名網絡,構成追蹤陷阱。\n\n傳統防御手段中,封鎖一個IP或域名幾乎徒勞——上一秒被封殺的節點,早已在幾秒內被僵尸網絡自動拋棄。\n\n### 1.4萬IP構成的“作戰矩陣”\n\n本次爆出的僵尸網絡再度刷新了規模感知:14000+個IP意味著海量被感染的設備(路由器、IoT攝像頭、老舊服務器等)作為代理層。它們當中可能隨意一個微小的智能燈泡接口,就可能在不經意間變成了攻擊流動的“脈絡”。\n得益于IP輪播范圍廣——先參與應急就提升了DDoS流量吞吐能力(大流量并非關鍵,生存逃避防護分析是重要準則),并配合同步的DNS TTL極小值設置(極端時僅數十秒),讓安全設備的
如若轉載,請注明出處:http://m.luoniang.cn/product/43.html
更新時間:2026-10-09 21:24:55